Last Updated on 09/11/2026
Khi AI phơi bày các lỗ hổng trong hệ thống CNTT và địa chính trị đóng vai trò trên mặt trận không gian mạng, một số chuyên gia cho rằng các sự kiện trong những tuần gần đây có thể sớm trở thành chuyện thường ngày.
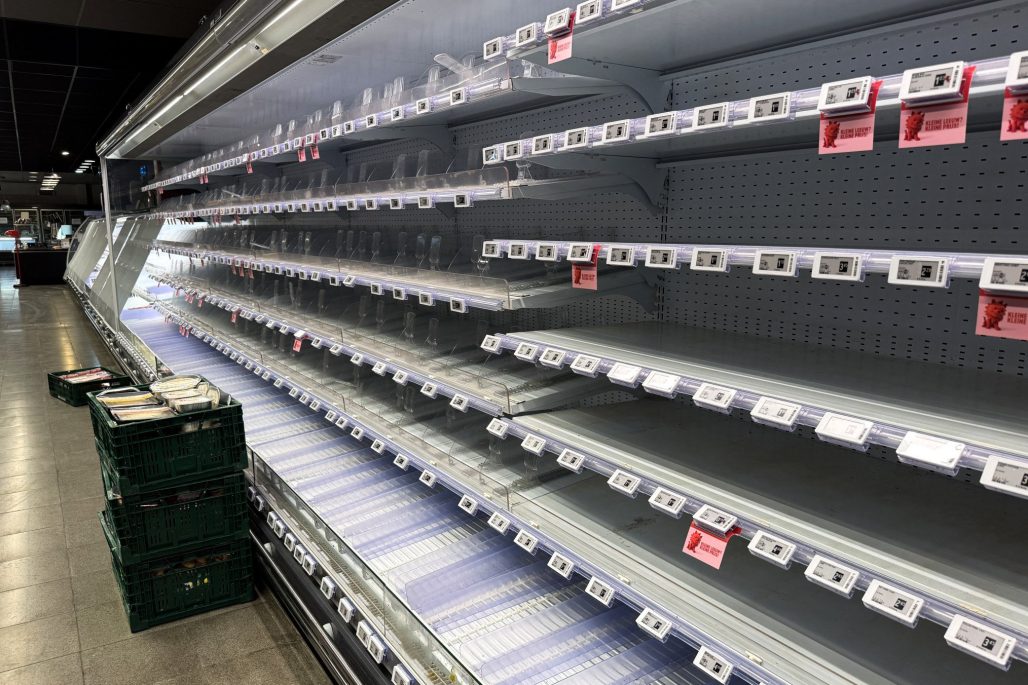
Alex Pearce đang đi vòng quanh kiểm tra buổi sáng tại cơ sở kinh doanh bán buôn rau quả của mình ở London vào thứ Hai tuần trước thì anh nhận ra một điều kỳ lạ. Đèn báo rã đông trên cụm tủ lạnh số 2 đang sáng, và bảng điều khiển hiển thị 150°C. Cụm tủ số 4 cũng vậy. Khi anh tiến lại gần cụm tủ lớn nhất của mình, đèn báo rã đông của nó cũng nhấp nháy sáng. Chính vào lúc này, Pearce nghĩ: đây có phải là một cuộc tấn công mạng không? Anh bước tới hộp kết nối các cụm tủ lạnh với internet và giật phăng sợi cáp ra. Anh đã đúng.
Cùng ngày hôm đó, các nhà bán lẻ ở Bỉ, Estonia, Ireland, Phần Lan, Luxembourg, Hà Lan và Thụy Điển cũng báo cáo các sự cố tương tự, với tủ lạnh và tủ đông ở một số cửa hàng tăng vọt lên tới 50°C (122°F).
“Nếu điều đó xảy ra vào sáng thứ Bảy, khi tôi thường không có ở đây, thì rốt cuộc nó có thể dẫn đến một vụ hỏa hoạn,” Pearce nói. Nhưng không chỉ có Pearce, một nhóm các nhà bán lẻ ở khắp nơi, cũng như các ngân hàng máu của Pháp, phải gánh chịu hậu quả. Cuộc tấn công tin tặc này là một trong ba vụ diễn ra trong vẻn vẹn vài ngày. Vào ngày 30 tháng 10, sàn giao dịch tiền điện tử lớn nhất thế giới, Binance, đã bị cướp 6,3 tỷ USD trong một vụ trộm kỷ lục và vào ngày 1/11, các tin tặc đã nhắm mục tiêu vào ứng dụng cảnh báo khẩn cấp của Ukraine, gửi cho người dân ở Kyiv một cảnh báo tấn công hạt nhân giả.
Thông điệp chính thức sau các vụ tấn công tủ lạnh là: hãy chuẩn bị cho nhiều sự gián đoạn hơn. Chúng ta đang ở “giai đoạn đầu” (foothills) của một bối cảnh tin tặc mới, người đứng đầu Trung tâm An ninh Mạng Quốc gia Anh (NCSC) cho biết trong tuần này. Đề cập đến các lỗ hổng trong hệ thống CNTT đang bị công nghệ AI phơi bày, giám đốc NCSC, Richard Horne, cho biết: “Có quá nhiều lỗ hổng ngoài kia mà… bạn có thể nói là đang chờ bị khai thác.” Ông nói thêm: “Rủi ro nghiêm trọng nhất mà chúng ta phải đối mặt trong ngắn hạn chỉ là sự gia tăng khổng lồ về số lượng các sự cố… và tôi nghĩ bạn có thể nhìn vào vài tháng qua và nói rằng chúng ta đã bắt đầu thấy điều đó.”
Các trang web trên toàn thế giới đã tạm thời ngừng hoạt động như một biện pháp phòng ngừa vào tháng trước khi công nghệ AI từ nhà phát triển ChatGPT OpenAI giúp phát hiện ra một lỗ hổng trong PHP, một ngôn ngữ máy tính được sử dụng để xây dựng phần lớn mạng lưới web. Tủ lạnh của các siêu thị Pháp cũng bị tấn công vào tháng trước trong một động thái có thể là đợt chạy thử cho cuộc xâm nhập diện rộng hơn vào tuần này.
Đối với Azeem Azhar, một doanh nhân và nhà bình luận công nghệ, cách các mô hình AI phát hiện ra các lỗ hổng mà những kẻ tấn công có thể khai thác gợi nhớ đến điểm bùng phát Covid của Trung Quốc. Ông nói, đây là một “khoảnh khắc Vũ Hán”. Nhận định của Azhar là tiêu đề cho một bài đăng trên Substack, trong đó cũng trích dẫn lời giám đốc an ninh mạng Matthew Prince, người đã nói vào tháng trước: “Chúng ta sẽ có một vài năm mà mỗi tuần đều có cảm giác như bầu trời đang sập xuống.”
Không lâu sau đó, đèn báo rã đông của Pearce bật sáng. Có hai yếu tố củng cố những cảnh báo của NCSC: địa chính trị và AI. Ít nhất một chuyên gia đã nói rằng các cuộc tấn công tủ lạnh mang dấu ấn của Nga, trong khi vụ hack Binance được quy cho nhà nước Triều Tiên, và Nga đương nhiên là một nghi phạm trong sự cố ở Ukraine. NCSC tuần trước cho biết phần mềm độc hại được hỗ trợ bởi AI “rất có khả năng” sẽ được sử dụng trong các cuộc tấn công mạng nhằm vào các nhà máy điện, sân bay và bệnh viện của Anh vào năm 2028. Tổ chức này cho biết, AI sẽ giúp những kẻ tấn công thực hiện các nhiệm vụ như do thám mục tiêu, định vị các điểm yếu trong mạng lưới CNTT và viết mã độc. Nhưng cũng có những ngoại lệ. Giám đốc hoạt động của NCSC, Paul Chichester, cho biết các tin tặc nhắm vào hệ thống kho lạnh “thực sự không cần” sử dụng AI để phát hiện ra các lỗ hổng của tủ lạnh vì chúng đã phơi bày sẵn ở đó, bao gồm cả các mật khẩu truy cập mặc định được công bố trong hướng dẫn sử dụng của một công ty vận hành tủ lạnh.
Sophos, một công ty an ninh mạng hàng đầu, cho biết họ chưa ghi nhận bất kỳ sự cố lớn nào trong số các khách hàng của mình liên quan đến lỗi PHP, mặc dù – giống như những tổ chức khác trong ngành – họ đã thấy một số lượng đáng kể các nỗ lực nhằm lợi dụng lỗ hổng này. Và một chuyên gia cho biết chúng ta đã từng trải qua hoàn cảnh này trước đây. Ciaran Martin, giám đốc điều hành sáng lập của NCSC, đã hạ thấp mức độ nghiêm trọng của phép so sánh “khoảnh khắc Vũ Hán”. Ông nói, đây không phải là lần đầu tiên thế giới đối mặt với một mối đe dọa có tính phối hợp, đồng thời chỉ ra các cuộc tấn công mạng NotPetya và WannaCry vào năm 2017, lần lượt bị đổ lỗi cho Nga và Triều Tiên, cùng sự gia tăng các cuộc tấn công bằng mã độc tống tiền (ransomware) vào năm 2021. Triều Tiên, bị kìm hãm bởi các lệnh trừng phạt và khát tiền mặt, đã có tiếng tăm lâu đời là một thế lực tin tặc tiền điện tử.
“Đây là một chuỗi ngày tồi tệ, nhưng không phải là chưa từng có,” Martin nói. “Ý tưởng cho rằng chúng ta đang trải qua một ‘khoảnh khắc Vũ Hán’ là không đúng. Chúng ta đang trải qua một trong những làn sóng sự cố xảy ra định kỳ vài năm một lần.” Mặc dù vậy, AI đang phơi bày các lỗ hổng (vulnerabilities). Đây là thuật ngữ chỉ một điểm yếu trong hệ thống CNTT mà tin tặc có thể khai thác, một cánh cửa đang hé mở và không được chú ý hoặc bị chủ sở hữu phớt lờ.
Kể từ tháng 4, khi công ty khởi nghiệp AI Anthropic phát hành mô hình Mythos, vốn có khả năng phát hiện lỗi CNTT đáng kinh ngạc, số lượng lỗ hổng do các công ty công nghệ hàng đầu tìm thấy đã tăng gấp 8 lần. Tuy nhiên, số vụ tấn công đã không tăng với cùng tỷ lệ. Chuyên gia an ninh mạng Tal Be’ery suy đoán rằng các tin tặc tội phạm đang gặp khó khăn trong việc kiếm tiền từ những lỗ hổng này, như được chứng minh bằng sự sụt giảm doanh thu gần đây từ các cuộc tấn công ransomware. “Có vẻ như hiện tại sự gia tăng các lỗ hổng không chuyển hóa thành sự gia tăng các vụ xâm phạm,” Be’ery viết vào tháng trước. Việc nhắm mục tiêu vào tủ lạnh được thực hiện bằng cách tấn công các công ty cung cấp hệ điều hành cho các cụm tủ lạnh thương mại. Các hệ thống này được kết nối với internet, cung cấp cho tin tặc một tuyến truy cập từ xa đến các nạn nhân cuối cùng.
Công ty Đan Mạch Danfoss, một trong những nhà cung cấp hệ thống bị ảnh hưởng, cho biết hầu hết các thiết bị bị ảnh hưởng đều đã cũ và không còn nhận được các bản cập nhật bảo mật. Họ cho biết đã “từ lâu khuyến cáo” khách hàng cài đặt các bản cập nhật hoặc thay thế phần mềm lỗi thời. NCSC, một bộ phận của cơ quan tình báo GCHQ, cho biết các vụ hack là một lời nhắc nhở về tính dễ bị tổn thương của các đồ vật hàng ngày có kết nối internet, từ loa thông minh đến bộ định tuyến (router) băng thông rộng. Ollie Whitehouse, giám đốc công nghệ của NCSC, cho biết tuần này “khá rõ ràng” là các thiết bị như vậy có thể “dễ bị tấn công” bởi tin tặc. Các nhà sản xuất cần đầu tư nhiều hơn để làm cho sản phẩm của họ an toàn và người tiêu dùng cần sẵn sàng trả nhiều tiền hơn cho các sản phẩm bền bỉ nhất – và tiếp tục cập nhật chúng. Một lỗ hổng chính bị tin tặc nhắm tới, bao gồm cả trong các cuộc tấn công tủ lạnh, là các phiên bản sản phẩm “cuối vòng đời” (end of life) không còn được các công ty sản xuất hoặc không còn nhận được các bản cập nhật phần mềm diệt lỗi. Đề cập đến viễn cảnh có nhiều cuộc tấn công hơn vào các thiết bị gia dụng kết nối internet, Whitehouse nói: “Để mà nói là lo lắng, tôi nghĩ, là [hơi] quá đà. Nhưng chắc chắn chúng ta cần phải lưu tâm hơn.”
Pearce cho biết anh hiện đã nhận ra hệ thống giám sát tủ lạnh của mình, do công ty Copeland của Mỹ sản xuất và được lắp đặt vào năm 2018, sẽ cần phải cập nhật. “Chúng tôi có học được bài học nào không? Có chứ,” anh nói. “Đó là một lỗ hổng mà lẽ ra chúng tôi phải nhận ra, nhưng may mắn là hậu quả đối với chúng tôi không nghiêm trọng.” Sự cần thiết phải lưu tâm càng tăng cao bởi mối đe dọa từ các quốc gia (nation state). Các băng đảng tội phạm thực hiện các cuộc tấn công bằng ransomware, nơi các tệp máy tính của nạn nhân bị mã hóa và những kẻ tấn công đòi tiền chuộc bằng tiền điện tử để mở khóa chúng. Nhưng cũng có một tiền tuyến không gian mạng nơi các quốc gia hoạt động. Địa chính trị, được minh chứng bằng chiến dịch chiến tranh lai (hybrid warfare) của Nga chống lại châu Âu, đã khiến vùng xám xung đột này trở thành một mối lo ngại đặc biệt.
Tháng trước, chính phủ Anh đã khởi động chiến dịch Be Ready (Hãy Sẵn Sàng), kêu gọi người dân tích trữ khẩu phần ăn cho ba ngày và lên tới 9 lít nước đóng chai phòng trường hợp xảy ra thời tiết khắc nghiệt, sự cố mạng hoặc các tình huống khẩn cấp nghiêm trọng khác. Wes Streeting, bộ trưởng quốc phòng, cho biết đất nước cần chuẩn bị cho mối đe dọa “khủng bố do nhà nước tài trợ” nhắm vào cơ sở hạ tầng hàng ngày. Một chuyên gia cho biết ông tin rằng các cuộc tấn công tủ lạnh, bất chấp sự đơn giản của các điểm yếu mà chúng khai thác, vẫn cho thấy những đặc điểm của Nga. Xavier Bellekens, giám đốc điều hành của công ty an ninh mạng Lupovis, cho biết công ty khởi nghiệp của ông đã thiết lập các bẫy “hũ mật” (honeypot) liên quan đến các bộ điều khiển tủ lạnh tương tự như những mục tiêu mà những kẻ tấn công châu Âu đã nhắm tới. Các kỹ thuật được sử dụng bởi những tin tặc sập bẫy bao gồm việc sử dụng các nhà cung cấp dịch vụ internet đặc biệt dung túng cho các hoạt động độc hại – một chiến thuật gắn liền với hoạt động độc hại trước đây do người Nga thực hiện. “Chúng ta có chắc chắn đó là các nhóm của Nga không? Không. Nhưng các yếu tố của vụ này chỉ ra hướng đó,” ông nói.
Trên tiền tuyến của cuộc chiến tranh vùng xám, không có sự bàng hoàng nào trước các sự kiện gần đây. Các chuyên gia và quan chức ở Phần Lan cho biết các vụ tấn công tủ lạnh không phải là một điều bất ngờ, mà là một phần của một mô hình mà họ đã thấy phát triển trong nhiều năm. Phần Lan có chung đường biên giới dài 1.340 km với Nga. Kể từ cuộc xâm lược Ukraine năm 2022, các cuộc tấn công mạng đủ mọi hình thức đã leo thang. Năm ngoái, trung tâm an ninh mạng quốc gia của nước này đã ghi nhận gần 21.000 sự cố – nhắm vào một nhóm dân số chưa tới 6 triệu người. Năm 2022 con số này là khoảng 13.000 sự cố. Năm nay, tin tặc đã xâm nhập thành công vào khoảng 50.000 điện thoại di động của chính phủ Phần Lan; năm ngoái, chúng đã đánh sập trang web của bộ quốc phòng nước này.
Đây là một xu hướng trên toàn châu Âu và các quốc gia Nato, nhưng đặc biệt rõ nét ở các quốc gia giáp biên giới với Nga. Tuy nhiên, Nga không phải là lý do duy nhất khiến các mối đe dọa mạng gia tăng, Samuli Bergström, phó chủ tịch của WithSecure, một công ty an ninh mạng có trụ sở tại Helsinki, cho biết. AI cũng đang thúc đẩy các cuộc tấn công và ông lặp lại những cảnh báo về các thiết bị kết nối internet. “Những kẻ tấn công này chủ yếu là cơ hội,” Bergström giải thích. “Khi chúng nhìn thấy thứ gì đó đối mặt với internet, chúng có thể sẽ tấn công nó. [Nếu bạn có một thiết bị] được kết nối với internet, bạn phải giả định rằng sớm hay muộn nó cũng sẽ bị tấn công.” Bergström và những người khác cũng nhấn mạnh rằng các tác nhân nhà nước Nga không phải là thủ phạm duy nhất – hay thậm chí, không nhất thiết là những kẻ tinh vi nhất.
Có một nền kinh tế ngầm, vô hình của các tin tặc trên thế giới. Một số là các nhà hoạt động. Một số là lính đánh thuê, làm vì tiền. Một số lượng khá lớn trong đó có liên hệ với các quốc gia, chẳng hạn như Nga và Iran. Nhưng sự liên kết này có thể lỏng lẻo, khiến các quan chức khó có thể quy kết một cách cụ thể động cơ cho một cuộc tấn công nhất định. Điều này có ý nghĩa gì đối với châu Âu? Các tác nhân đe dọa mạng trên thế giới đang ngày càng tinh vi hơn và có nhiều nguồn lực hơn – có khả năng phát hiện lỗ hổng tốt hơn, có khả năng khai thác chúng cao hơn.
Những tiến bộ này mời gọi những suy đoán về ngày tận thế: liệu lưới điện của toàn bộ một quốc gia có thể tắt ngúm giữa mùa đông, hay liệu thương mại có thể đình trệ hoàn toàn? Phần Lan – và hầu hết các quốc gia châu Âu – đã có sẵn các kế hoạch cho tình huống hệ thống thanh toán bị gián đoạn, hoặc một cuộc tấn công vào lưới điện. Nhưng các mối đe dọa mạng không giống như chiến tranh động năng (kinetic war). Ném bom một nhà máy điện có thể làm tê liệt lưới điện trong nhiều tháng, hoặc thậm chí lâu hơn, do phải chờ đợi nhiều năm để mua máy biến áp. Các cuộc tấn công mạng không nhất thiết sẽ có cùng tác động như vậy. Phần mềm có thể được vá nhanh hơn; và thông thường có thể ngắt kết nối thiết bị khỏi internet.
Mục tiêu – ít nhất là đối với các tác nhân nhà nước – trong việc tiến hành các cuộc tấn công mạng này có thể mang tính tâm lý nhiều hơn là bất cứ điều gì khác, một số quan chức cho biết. Biến tủ lạnh thành lò nướng, hoặc xâm phạm một ngân hàng máu, là những sự việc đầy kịch tính; nó in sâu vào trí nhớ. Nhưng những lỗ hổng đó hiện tại có khả năng sẽ được vá lại. Không có gì đảm bảo rằng một nhóm tội phạm có thể thực hiện chính xác cuộc tấn công đó một lần nữa. Mặc dù vậy, vẫn còn nhiều lỗ hổng và các hệ thống cũ kỹ bị bỏ lại cho các tác nhân ác ý khai thác. Các cuộc tấn công này “đang diễn ra thường xuyên hơn, và chúng vẫn tiếp tục xảy ra,” Bergström nói. Pearce chưa cắm lại cáp internet nhưng cho biết công ty Langridge Organic của anh nhìn chung không bị ảnh hưởng gì. Anh nói ngay cả sau các cuộc tấn công tủ lạnh ở Pháp vào tháng trước, anh không ngờ công ty của mình sẽ là nạn nhân tiếp theo. “Hack chỉ vì mục đích gây rối là một khái niệm xa lạ với hầu hết mọi người.”
(Theo The Guardian)